php-8.5.12及源码(已修复(CVE-2026-109618、CVE-2026-109619))
PHP 官方通报两项超高危远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),CVSS 评分 9.2。官方修复版本将于(10 月 21 日)22:00发布,漏洞细节公开后预计将出现大规模攻击。
本次仅 PHP 8.x 系列提供官方安全更新,PHP 5.6、7.x 等已停止维护版本无法获取补丁,风险极高。
临时防护建议:
提前完成网站代码、数据库全量备份
排查 PHP 版本:仅 8.x 有补丁,5.6/7.x 不再更新
php.ini 临时加固:session.upload_progress.enabled=0、session.upload_strict_mode=1,改完重启 PHP 服务
修复版发布后第一时间升级至最新版本
最终请以 PHP 官方发布的安全公告及修复方案为准。
<https://www.php.net/index.php#2026-10-20-1>
php-8.5.12及源码下载(已修复(CVE-2026-109618、CVE-2026-109619))
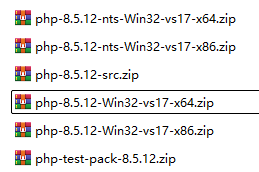

链接: https://pan.baidu.com/s/10xXraldZu7-48z5i4Fo0Xw
提取码下载:
| 
 |免责声明|小黑屋|依星资源网
( 鲁ICP备2021043233号-3 )|网站地图








 发表于
 扫码关注微信公众号,及时获取最新资源信息!【